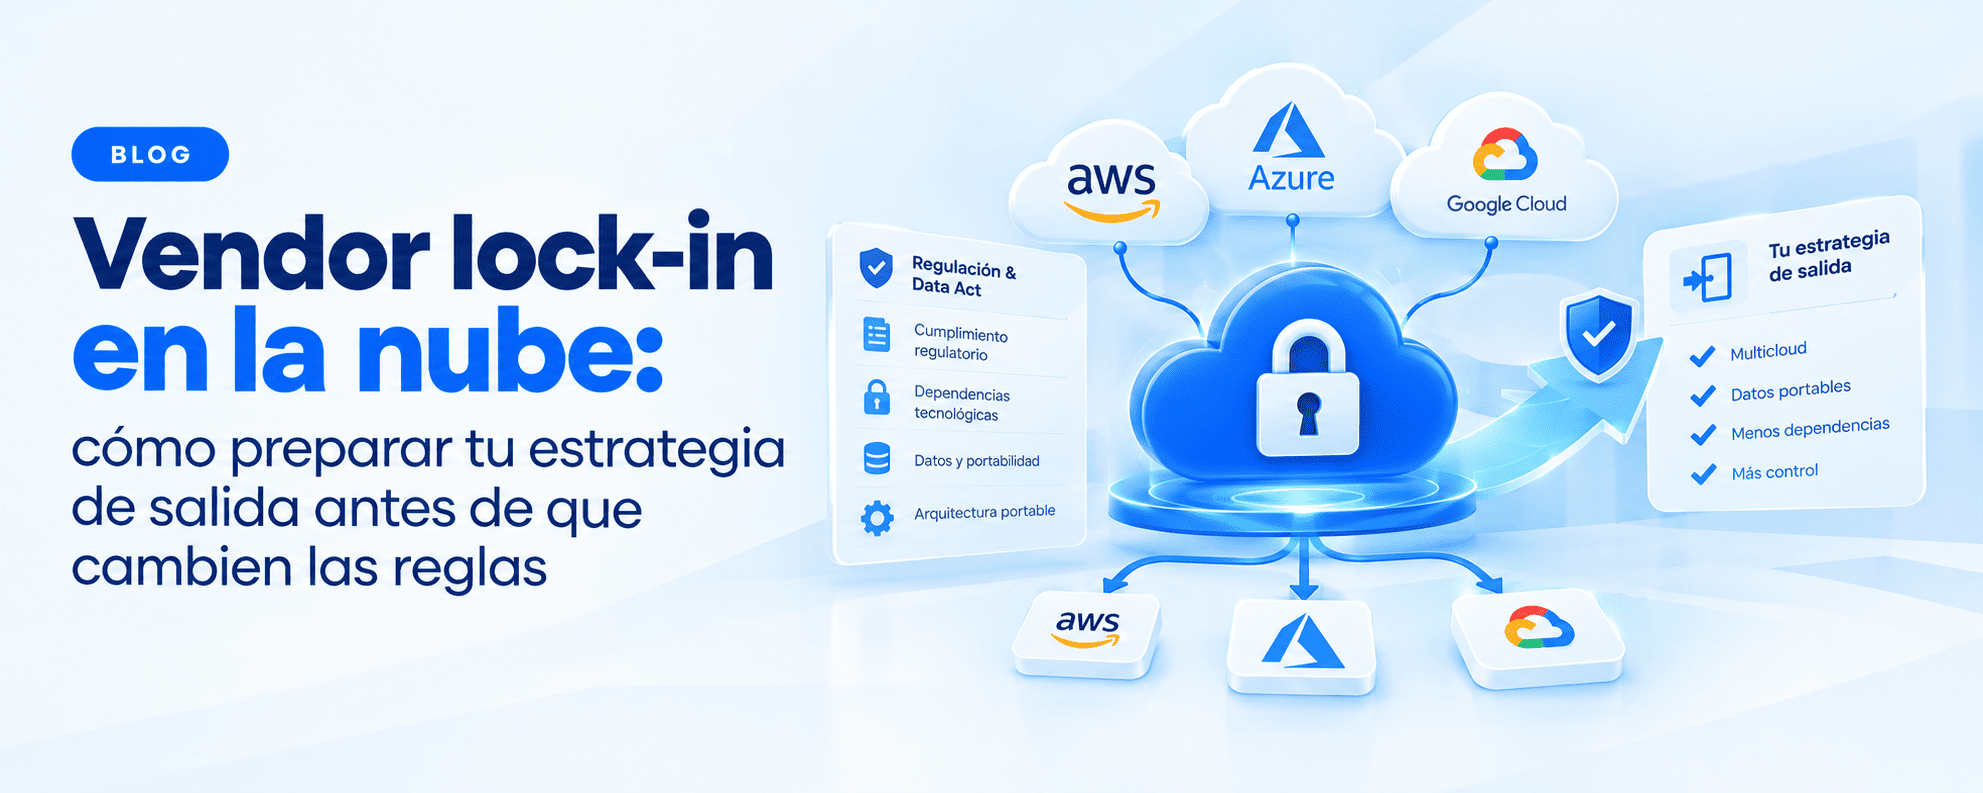
Vendor lock-in en la nube: cómo preparar tu estrategia de salida antes de que cambien las reglas
El vendor lock-in en la nube dejó de ser solo un tema de arquitectura. Ahora también es un asunto regulatorio. Según Cloud Computing News, la Comisión Europea prepara el cierre de sus investigaciones sobre AWS y Azure. Además, Bloomberg informó el 2 de octubre que los borradores concluyen que ambos servicios cumplen los requisitos para ser designados “gatekeepers” bajo la Ley de Mercados Digitales (DMA).
La decisión todavía no es definitiva, y la Comisión aclaró que no hay una resolución final. Sin embargo, se espera para noviembre. Por eso, conviene revisar hoy qué tan fácil sería mover tus cargas de trabajo mañana.
En este artículo verás qué está en juego, qué cambia con el Data Act, cuáles son las dependencias que encarecen la salida y cómo preparar una arquitectura portable en AWS, Azure y Google Cloud.
¿Por qué Bruselas puso la mira en el vendor lock-in en la nube?
La Comisión envió conclusiones preliminares a Amazon y Microsoft en junio. En ellas sostiene que AWS y Azure funcionan como puertas de entrada importantes para las empresas europeas. Sin embargo, ninguno cumple los umbrales numéricos automáticos del DMA. Por eso, la designación seguiría la vía cualitativa de la norma.
Entre los factores citados están la base de usuarios consolidada, el ecosistema tecnológico, los altos costos de cambio y la dependencia de los clientes. Además, la Comisión señaló que las herramientas de IA y las alianzas de ambas compañías ya influyen en la elección de proveedor.
Las empresas no coinciden con ese análisis. Amazon advirtió que más regulación podría afectar la inversión y la innovación. Microsoft, por su parte, pidió un escrutinio comparable para Google Cloud. En cualquier caso, si la designación se confirma, ambas tendrían seis meses para adaptar sus servicios.
¿Qué cambia con el Data Act y qué podría sumar el DMA?
El Reglamento de Datos de la UE (Data Act) ya regula el cambio de proveedor. Obliga a quienes ofrecen servicios de procesamiento de datos a retirar los obstáculos comerciales, técnicos, contractuales y organizativos que impiden mudarse o usar varios servicios a la vez. Entre esos obstáculos, la Comisión menciona las tarifas de salida de datos, los procesos de cambio largos y la falta de interoperabilidad.
Además, hay una fecha clave. Desde el 12 de enero de 2027, los proveedores no podrán cobrar cargos por el cambio, incluidos los de salida de datos. Hasta entonces, las tarifas reducidas no pueden superar los costos directamente asociados a la mudanza.
El análisis de Garrigues agrega un detalle práctico. Los contratos deben reconocer de forma expresa el derecho a cambiar de proveedor, fijar un procedimiento de migración y precisar qué datos y activos digitales se pueden exportar. Para las entidades financieras, DLA Piper recuerda que el Data Act convive con la normativa DORA. Además, las guías del Banco Central Europeo sobre externalización en la nube ponen el foco en la portabilidad y en probar los planes de salida con regularidad.
Mientras tanto, el DMA podría añadir obligaciones de interoperabilidad y límites a que el proveedor favorezca sus propios servicios. No obstante, la Comisión aún no ha detallado cómo se aplicaría cada obligación. Su investigación más amplia sobre la nube y el DMA tiene prevista su conclusión para mayo de 2027.
Las cinco dependencias que encarecen la salida
El vendor lock-in en la nube rara vez nace de una sola decisión. Más bien se acumula con pequeñas comodidades. En la práctica, estas son las cinco dependencias que más pesan:
- Datos: volumen almacenado, formatos propietarios y tarifas de transferencia.
- Servicios gestionados propietarios: funciones que no existen igual en otro proveedor.
- Identidad y accesos: políticas, roles y federación atados a una sola plataforma.
- Contratos: compromisos de consumo, plazos y cláusulas de salida poco claras.
- Habilidades: equipos certificados en un solo ecosistema.
Cada dependencia tiene un costo distinto y se mide de forma diferente. Por eso, el primer paso es separarlas.
¿Cómo medir tu precio de salida antes de renovar contrato?
Medir tu exposición al vendor lock-in en la nube no significa que vayas a irte. Es, más bien, una póliza que mejora tu posición de negociación. Para construirlo, sigue estos pasos:
- Inventaria las cargas de trabajo y clasifícalas por criticidad y por nivel de dependencia.
- Identifica los servicios propietarios que no tienen equivalente directo en otro proveedor.
- Estima el volumen de datos y el tiempo necesario para exportarlos en formatos abiertos.
- Revisa el contrato: derecho de cambio, plazos de preaviso, datos exportables y soporte durante la migración.
- Define quién ejecuta cada tarea, con qué herramientas y en cuánto tiempo.
- Prueba el plan con una carga no crítica y documenta lo que falló.
En las entidades reguladas, esa última prueba es una expectativa de los supervisores. En otros sectores, como minería, energía o telecomunicaciones, funciona como una buena práctica que reduce sorpresas.
Arquitecturas portables en AWS, Azure y Google Cloud
Portabilidad no significa evitar los servicios gestionados. Significa decidir dónde aceptas dependencia y dónde no. Por ejemplo, estas son tres capas donde conviene poner criterio.
Datos y bases de datos
Prefiere formatos abiertos y motores que existan en varias nubes, como PostgreSQL, disponible como servicio gestionado en AWS, Azure, Google Cloud y Oracle Cloud. Además, programa exportaciones periódicas y verifica que puedas restaurarlas fuera de tu proveedor actual.
Identidad y accesos
Centraliza la identidad en un servicio que puedas federar. Por ejemplo, Microsoft Entra ID y AWS IAM admiten federación con proveedores de identidad externos. Así, cambiar de nube no obliga a reconstruir todos los permisos.
Aplicaciones y APIs
Diseña tus aplicaciones con APIs bien definidas y separa la lógica de negocio de los servicios propietarios. Con tecnologías como .NET, Java, Python o Node.js, puedes cambiar la capa de infraestructura con menos reescritura. Además, documenta la infraestructura como código para repetirla en otro entorno.
Finalmente, si combinas Oracle Cloud para bases de datos con AWS, Azure o Google Cloud para el resto, define desde el inicio qué datos viajan entre ellos y a qué costo.
Cuándo el vendor lock-in en la nube es una decisión válida
No todo lock-in es un error. A veces, apostar por los servicios nativos de un proveedor acelera la salida al mercado y reduce la carga operativa. Lo importante es que sea una decisión consciente.
Pregúntate tres cosas: cuánto costaría salir, cuánto tiempo tomaría y qué beneficio de negocio compensa esa dependencia. Si puedes responder con números, la dependencia es una estrategia. Si no puedes, es un riesgo.
Tampoco conviene asumir que el multicloud lo resuelve todo. Operar varias nubes añade complejidad, habilidades y gobierno. Por lo tanto, úsalo donde aporte resiliencia o poder de negociación, no como regla general.
Conclusión: tu estrategia frente al vendor lock-in en la nube
La decisión de Bruselas sobre AWS y Azure se espera para noviembre, y el Data Act ya fija una fecha para eliminar los cargos de cambio. Sin embargo, la oportunidad no depende de la regulación. Depende de que midas tu precio de salida hoy y lo uses como argumento al negociar.
En Touch Consulting acompañamos a empresas de minería, energía, finanzas, telecomunicaciones y manufactura con servicios de Cloud Services en AWS, Azure, Google Cloud y Oracle Cloud. También desarrollamos aplicaciones y APIs portables con nuestro equipo de Software Development y protegemos tus entornos mientras migras.
¿Sabes cuánto te costaría salir de tu proveedor cloud? Agenda un diagnóstico de dependencia con nuestro equipo.