Gestión de vulnerabilidades con IA: por qué parchear todo ya no alcanza
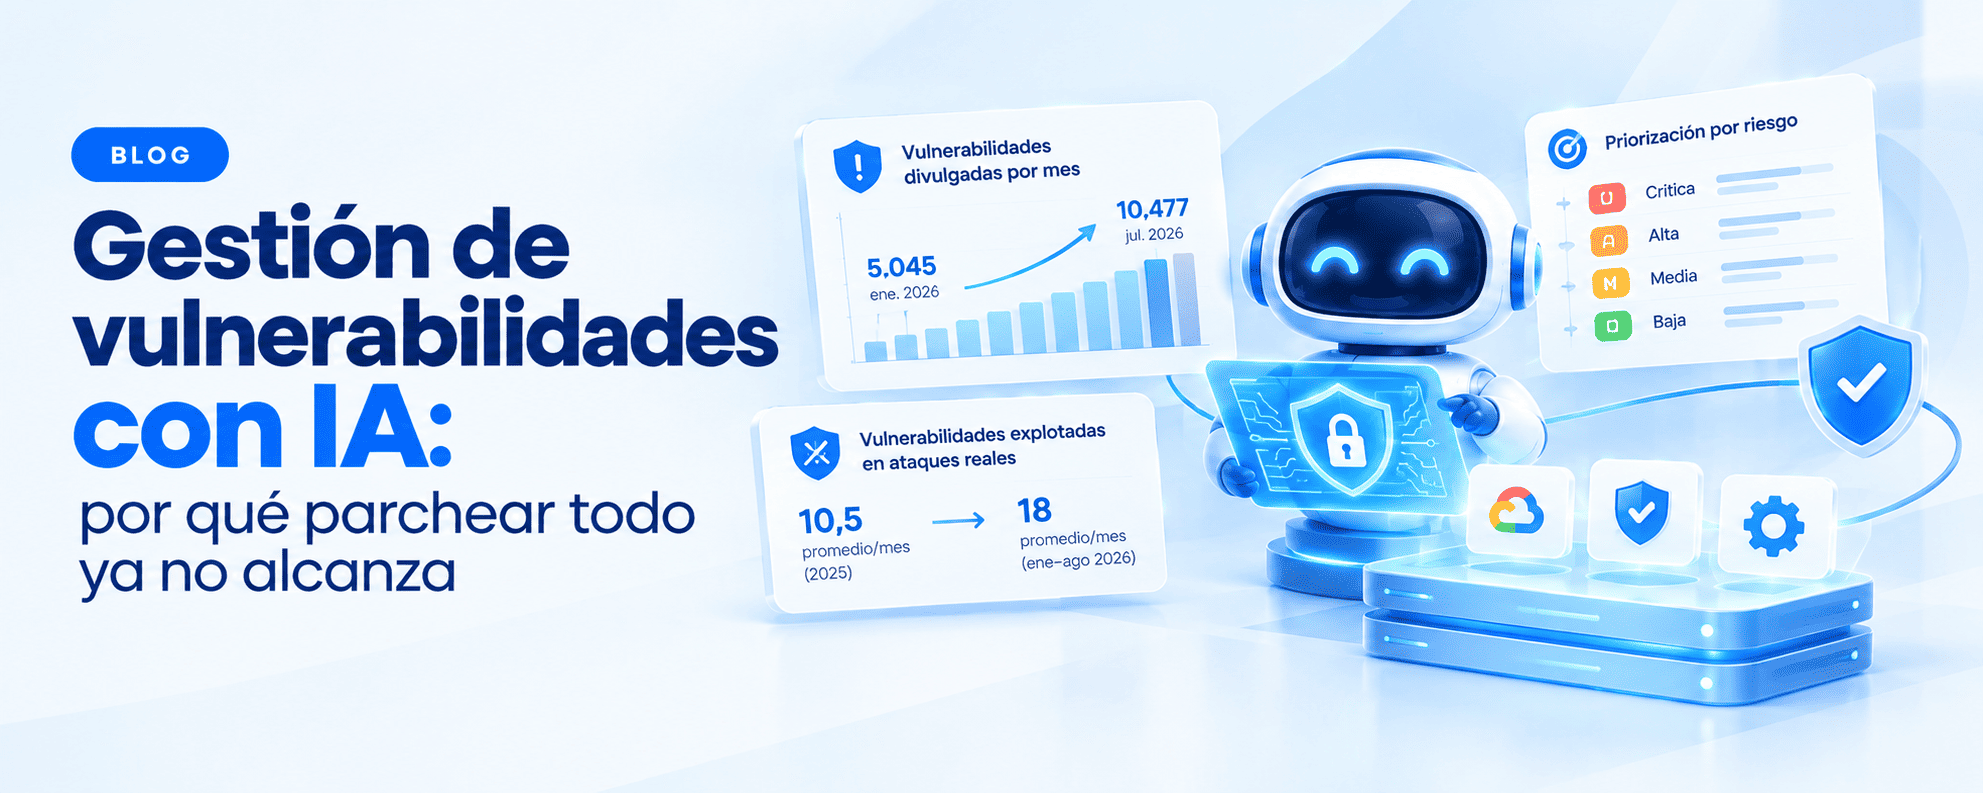
La gestión de vulnerabilidades con IA ya no es una opción para equipos que quieren innovar. Es una necesidad para sostener el ritmo actual. Según el análisis del Grupo de Inteligencia de Amenazas de Google, publicado el 30 de septiembre, las vulnerabilidades divulgadas cada mes pasaron de 5.045 en enero a 10.477 en julio de 2026.
Además, las vulnerabilidades explotadas en ataques reales subieron de un promedio de 10,5 al mes en 2025 a 18 al mes entre enero y agosto de 2026. Por eso, parchear todo en orden de llegada dejó de ser viable.
En este artículo verás qué dicen los datos, por qué el CVSS no alcanza y cómo armar un modelo de priorización por riesgo con herramientas que tu equipo ya puede usar.
Más vulnerabilidades, más explotación: lo que muestran los datos de 2026
El informe de Google aporta cifras útiles para decidir. Entre enero y agosto de 2026 registró 141 vulnerabilidades distintas explotadas en ataques, más que las 127 de todo 2025. Sin embargo, solo el 0,23% de todas las vulnerabilidades divulgadas en 2026 se explotó, es decir, aproximadamente una de cada 431.
Esto cambia la conversación. El problema no es la cantidad de fallos, sino saber cuáles son los pocos que los atacantes realmente usan. Además, Google advierte que parte del volumen está inflado. Solo las entradas asociadas a un único componente central de código abierto generaron unas 5.000 vulnerabilidades en ese período, sin ningún zero-day explotado asociado.
El crecimiento de la explotación vino sobre todo de vulnerabilidades ya conocidas, llamadas n-days, y no de zero-days. Los zero-days pasaron de un promedio de 8 al mes en 2025 a 11 en 2026. Según Google, es posible que los atacantes usen modelos de lenguaje para comparar versiones, parches y pruebas de concepto. Así, convertirían un fallo conocido en un ataque con mayor rapidez.
¿Qué cambia cuando la IA encuentra los fallos?
Google también analizó las vulnerabilidades que probablemente descubrió la IA. Reconoce que los datos públicos las subestiman, porque no existe una etiqueta estándar para identificarlas. Aun así, el patrón es claro: el 50% de ellas permite ejecución remota de código, frente al 26% del conjunto general.
Además, la IA encuentra menos fallos de bajo riesgo. Entre las vulnerabilidades descubiertas con IA, el 58% es de riesgo medio, frente al 28% del resto. Por lo tanto, la gestión de vulnerabilidades con IA debe asumir que cada fallo que llega a tu lista pesa más y que el tiempo de reacción se acorta. No obstante, Google aclara que son señales tempranas y que los datos son incompletos.
¿Por qué el CVSS solo no basta para priorizar?
La puntuación CVSS mide la severidad técnica de un fallo. No mide si alguien lo está explotando ni cuánto daño haría en tu negocio. Por eso, Google usa su propia clasificación de riesgo, basada en inteligencia de amenazas, en lugar del CVSS para su análisis.
Por ejemplo, un fallo con puntuación media en un servidor expuesto y con explotación conocida merece atención antes que uno con puntuación crítica en un sistema aislado y sin explotación. La puntuación sigue siendo útil como una entrada más, pero no como único criterio.
En la práctica, necesitas cruzar al menos cuatro señales:
- ¿Existe explotación activa conocida?
- ¿El activo está expuesto a internet?
- ¿Qué tan crítico es el sistema para la operación?
- ¿Hay un parche o una mitigación disponible?
Perímetro y servicios expuestos: dónde se concentra el ataque
Según Google, los equipos de borde y de seguridad representaron el 14% de las vulnerabilidades explotadas entre enero y agosto de 2026. Los sistemas de directorio y colaboración sumaron otro 11%. Además, más del 65% de los fallos de borde explotados tenía una calificación alta o crítica.
Los resúmenes semanales de principios de octubre confirman el patrón. De acuerdo con NetworkTigers, varias fallas en equipos de acceso remoto y administración de redes se explotaron antes de que existiera un parche. Por eso, tu inventario de activos expuestos debe ser el primer insumo de la priorización.
En sectores como minería, energía o telecomunicaciones, estos equipos suelen estar en sitios remotos y con ventanas de mantenimiento limitadas. En consecuencia, las mitigaciones temporales, como restringir el acceso de administración desde internet, pueden ser la mejor respuesta mientras llega el parche.
Un modelo de gestión de vulnerabilidades con IA en cuatro pasos
Un modelo simple combina herramientas de escaneo, criterio de riesgo y automatización con supervisión humana.
1. Descubrir qué tienes expuesto
Empieza por el inventario. Con Nmap puedes descubrir equipos, puertos y servicios abiertos en tus redes. Además, revisa los activos que viven en la nube con Microsoft Defender for Cloud, que evalúa la postura de seguridad de tus cargas en Azure.
2. Escanear de forma continua
Programa escaneos periódicos con Nessus para detectar vulnerabilidades conocidas y configuraciones débiles. Para aplicaciones y servidores web, Nikto ayuda a identificar archivos peligrosos y versiones desactualizadas. Así, no dependes de una auditoría anual.
3. Priorizar con contexto
Cruza los resultados con las cuatro señales anteriores. Luego asigna plazos distintos: horas para lo explotado y expuesto, semanas para lo crítico no expuesto y el ciclo normal para el resto.
4. Remediar y verificar
Aplica el parche o la mitigación y vuelve a escanear para confirmar el cierre. Google recomienda además combinar la defensa dirigida del perímetro con una remediación automatizada. Para empezar, Google Cloud publicó un plan de gestión de vulnerabilidades asistida por IA.
Automatizar sin perder el control humano
La gestión de vulnerabilidades con IA ayuda, pero no decide por ti. Usa la IA para clasificar, agrupar duplicados y proponer prioridades. Sin embargo, deja que una persona apruebe los cambios en sistemas críticos, como los de operación en minería, energía o manufactura.
También conviene medir. Define indicadores como el tiempo promedio de remediación de vulnerabilidades explotadas, el porcentaje de activos expuestos con parche al día y la cantidad de excepciones abiertas. Además, usa marcos como NIST, OWASP o ISO 27001 para dar estructura al proceso y facilitar las auditorías.
Finalmente, recuerda que no todos los ataques empiezan por una vulnerabilidad. Por eso, combina este modelo con simulaciones de phishing y capacitación, por ejemplo con KnowBe4 o Gophish.
Hoja de ruta de 30 días para tu equipo
Para pasar de la teoría a la práctica, puedes seguir esta hoja de ruta durante el primer mes:
- Semana 1: arma el inventario de activos expuestos a internet y asigna un responsable a cada uno.
- Semana 2: ejecuta un primer escaneo con Nmap y Nessus, y revisa los resultados con el equipo de operaciones.
- Semana 3: define las reglas de priorización con las cuatro señales y acuerda plazos de remediación por categoría.
- Semana 4: mide el tiempo de remediación de lo explotado y presenta los resultados a la dirección.
Así, tendrás una base concreta para decidir dónde automatizar. Además, la gestión de vulnerabilidades con IA gana valor cuando se apoya en procesos claros y en datos de activos confiables. No se trata de comprar más herramientas, sino de ordenar las decisiones.
Conclusión: la gestión de vulnerabilidades con IA empieza por priorizar
Los datos de 2026 muestran más fallos, más explotación y atacantes que reaccionan con mayor rapidez. Sin embargo, solo una fracción mínima de las vulnerabilidades se usa en ataques reales. Por lo tanto, la ventaja está en identificar esa fracción a tiempo y no en parchear más rápido sin criterio.
En Touch Consulting ayudamos a empresas de minería, energía, finanzas y telecomunicaciones a evaluar su exposición con servicios de Ciberseguridad. Además, apoyamos la modernización de entornos con Cloud Services y desarrollamos software seguro con Software Development.
¿Sabes cuáles de tus vulnerabilidades abiertas se están explotando hoy? Solicita una evaluación de vulnerabilidades.