

Los agentes de IA ya no son un experimento de laboratorio. Hoy crean tickets, consultan el CRM, aprueban solicitudes y mueven datos entre sistemas. Por eso, la seguridad de agentes de IA se ha convertido en una prioridad para CIO y CISO. El problema principal no está en el modelo. Está en el control: quién es cada agente, qué puede hacer y cómo se detiene cuando actúa fuera de lo previsto.
Este cambio ya es visible en el mercado. En septiembre de 2026, Okta planteó ante inversores que la IA agéntica podría abrir un mercado más grande que su negocio actual de identidad, aunque reconoció que ese mercado todavía es temprano. En paralelo, varios fabricantes lanzaron «interruptores de apagado» para agentes. Exaforce, Eve Security y Cohesity presentaron kill switches, mientras StackHawk y Arcjet lanzaron servicios de guardrails.
En este artículo verás por qué los agentes cambian el modelo de identidad, qué riesgos generan y cómo construir un marco de gobierno en 90 días.
¿Por qué los agentes de IA cambian el modelo de identidad?
Durante años, las empresas gestionaron dos tipos de identidades: personas y cuentas técnicas. Los agentes de IA no encajan del todo en ninguna de las dos.
De cuentas de servicio a agentes autónomos
Una cuenta de servicio ejecuta siempre la misma tarea. Por ejemplo, un proceso nocturno copia datos de un sistema a otro. Su comportamiento es predecible.
Un agente, en cambio, razona. Recibe un objetivo, decide qué herramientas usar y encadena acciones. Además, puede tomar caminos distintos ante la misma instrucción. Esa autonomía es su valor, pero también su riesgo.
Por esta razón, los expertos recomiendan tratar a cada agente como una identidad digital completa. Especialistas de Microsoft lo plantean así: los agentes ya no deberían administrarse solo como software, sino como identidades con entidad propia.
La brecha entre adopción y control
Las empresas están desplegando agentes más rápido de lo que pueden gobernarlos. Según Okta, solo el 34% de las organizaciones aplica a los agentes de IA los mismos controles de seguridad que a sus empleados.
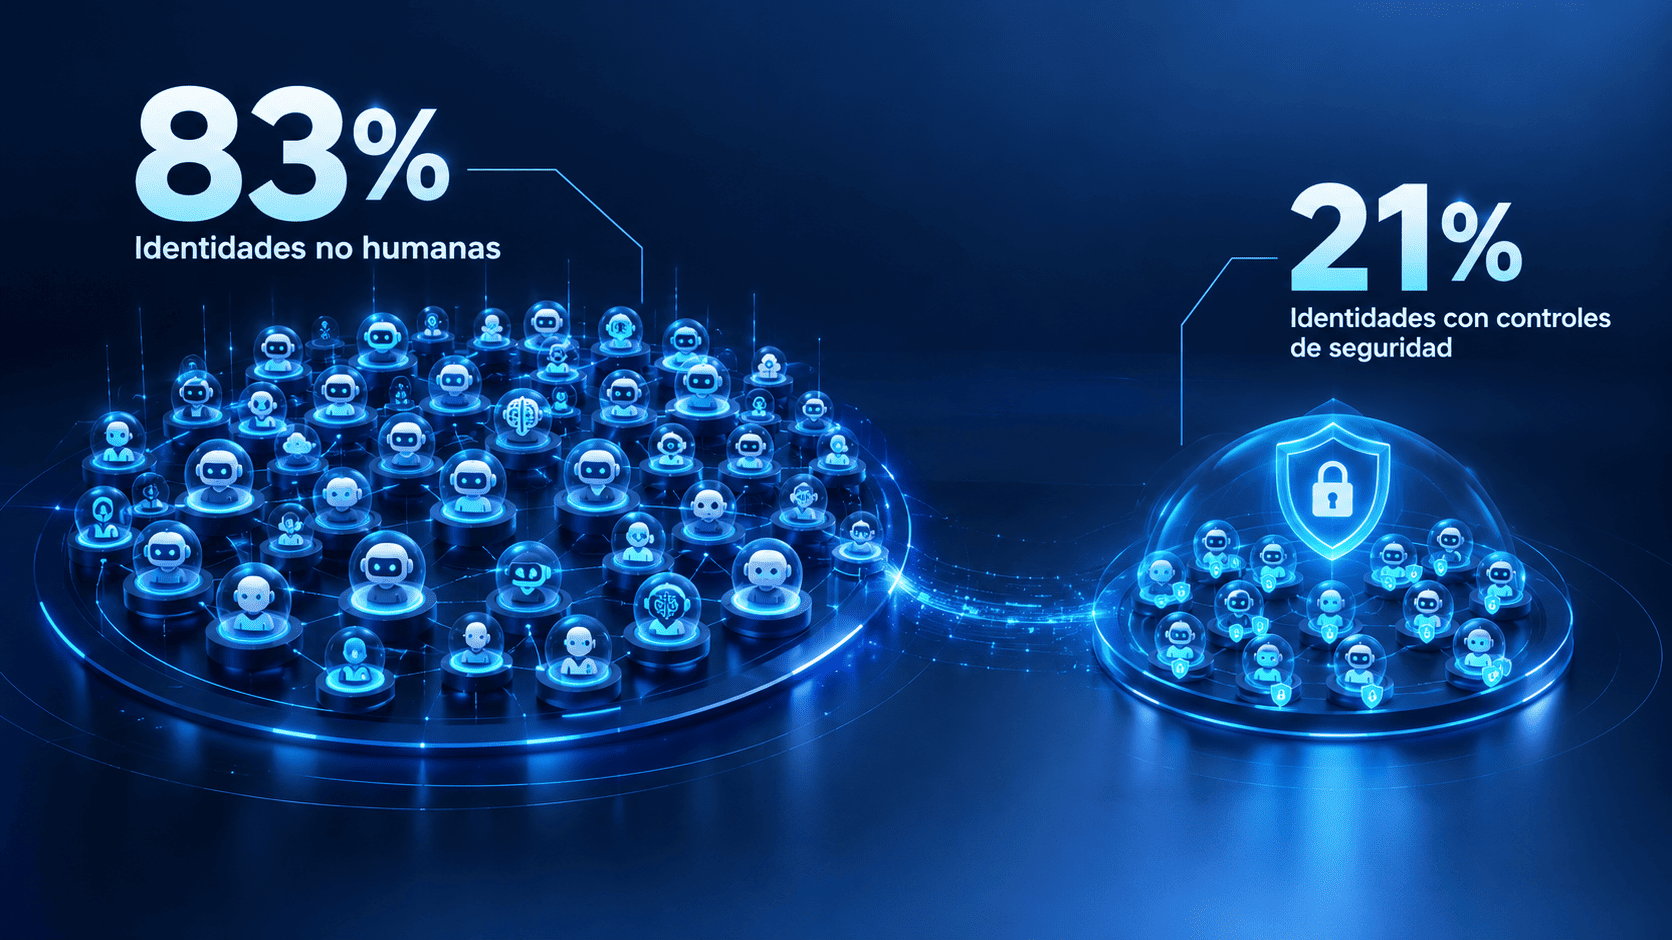
Otras fuentes muestran la misma tendencia. Un informe de JumpCloud indica que las identidades no humanas ya superan a los usuarios humanos en el 83% de las organizaciones. Sin embargo, solo el 21% tiene controles de gobierno específicos para ellas.
En otras palabras, la mayoría de empresas tiene más agentes que empleados y menos control sobre ellos.
Los tres riesgos más frecuentes en la seguridad de agentes de IA
Antes de diseñar controles, conviene entender dónde se producen los incidentes. En la práctica, aparecen tres patrones.
Permisos excesivos
Muchos agentes nacen como pruebas de concepto. Para que «funcionen rápido», reciben credenciales amplias o heredan los permisos de quien los creó. Luego pasan a producción con esos mismos accesos. Así, un agente que solo debía leer facturas termina con permisos para modificarlas.
Shadow AI: agentes que nadie registró
Hoy cualquier área puede crear un agente con herramientas low code o conectores de IA. El resultado es una capa de agentes que TI no conoce. Estos agentes no tienen propietario, no pasan revisiones de acceso y tampoco tienen fecha de retiro.
Acciones sin trazabilidad
Cuando un agente ejecuta una acción, la pregunta clave es: ¿por qué lo hizo? Sin registros de su razonamiento y de las herramientas que usó, esa pregunta no tiene respuesta. Por lo tanto, auditar se vuelve imposible.
Las tres preguntas que todo CISO debe poder responder
Un buen marco de seguridad de agentes de IA se resume en tres preguntas. Si tu equipo no puede responderlas, el despliegue todavía no está listo para escalar.
¿Dónde están mis agentes? Inventario y descubrimiento
El primer paso es un inventario centralizado. Debe incluir los agentes aprobados por TI y también los creados por usuarios de negocio. Para cada agente, registra al menos:
-
- su propietario humano,
-
- su objetivo,
-
- los sistemas a los que accede,
-
- el modelo que utiliza.
Sin este mapa, cualquier otro control queda incompleto.
¿Qué pueden hacer? Privilegio mínimo por tarea
Cada agente debe tener su propia identidad, nunca credenciales compartidas. Además, sus permisos deben limitarse a la tarea concreta. Si un agente consulta pedidos, no necesita acceso a nómina.
Una práctica útil es usar tokens de corta duración. De esta forma, el acceso caduca cuando termina la tarea. También conviene separar lectura y escritura. Las acciones de alto impacto, como pagos o eliminación de datos, deberían requerir aprobación humana.
¿Cómo los detengo? Kill switch, rollback y monitoreo
Todo agente en producción necesita un mecanismo de parada inmediata. Sin embargo, detenerlo no siempre basta. Si el agente ya modificó datos, también hay que poder revertir sus acciones.
El mercado ya ofrece esta capacidad. Por ejemplo, Cohesity lanzó una función para revertir agentes que se equivocan, y Arcjet presentó seguridad en tiempo de ejecución para rastrear y controlar agentes en producción.
Zero Trust aplicado a agentes de IA
El modelo Zero Trust parte de una idea simple: no confiar por defecto en ninguna identidad. Para los agentes, esta idea resulta todavía más importante. En la práctica, aplicar Zero Trust a agentes significa cuatro cosas:
-
- Verificar cada llamada, no solo el inicio de sesión.
- Segmentar el acceso, para que un agente comprometido no alcance otros sistemas.
- Validar el contexto: quién lo invoca, desde dónde y con qué objetivo.
- Tratar los datos de entrada como no confiables, porque un documento o un correo pueden contener instrucciones maliciosas.
Durante Oktane 2026, un ejecutivo de Dell lo resumió así: cada identidad debe verificarse en cada etapa del ciclo de vida del agente, desde la entrada hasta el entorno de ejecución. Este enfoque también depende de cómo se conectan los agentes con tus sistemas.
De la observabilidad al control demostrable
Muchos equipos ya monitorean a sus agentes. Sin embargo, observar no es lo mismo que controlar. Los auditores y reguladores no piden solo registros. Piden pruebas de que los controles funcionaron.
UiPath describió bien este problema en su conferencia FUSION. Según la compañía, a medida que los agentes toman más decisiones solos, los equipos de seguridad y cumplimiento necesitan evidencia de lo que hicieron y no una descripción de lo que debían hacer.
Esto tiene consecuencias regulatorias. En España, el Reglamento Europeo de IA exige trazabilidad y supervisión humana para los sistemas de alto riesgo. En Perú, la Ley 29733 de Protección de Datos Personales obliga a controlar quién accede a datos personales. Un agente sin registros pone en riesgo ambos frentes.
Por eso, la auditoría de agentes debe incluir tres elementos: las decisiones del agente, las herramientas que invocó y los datos a los que accedió.
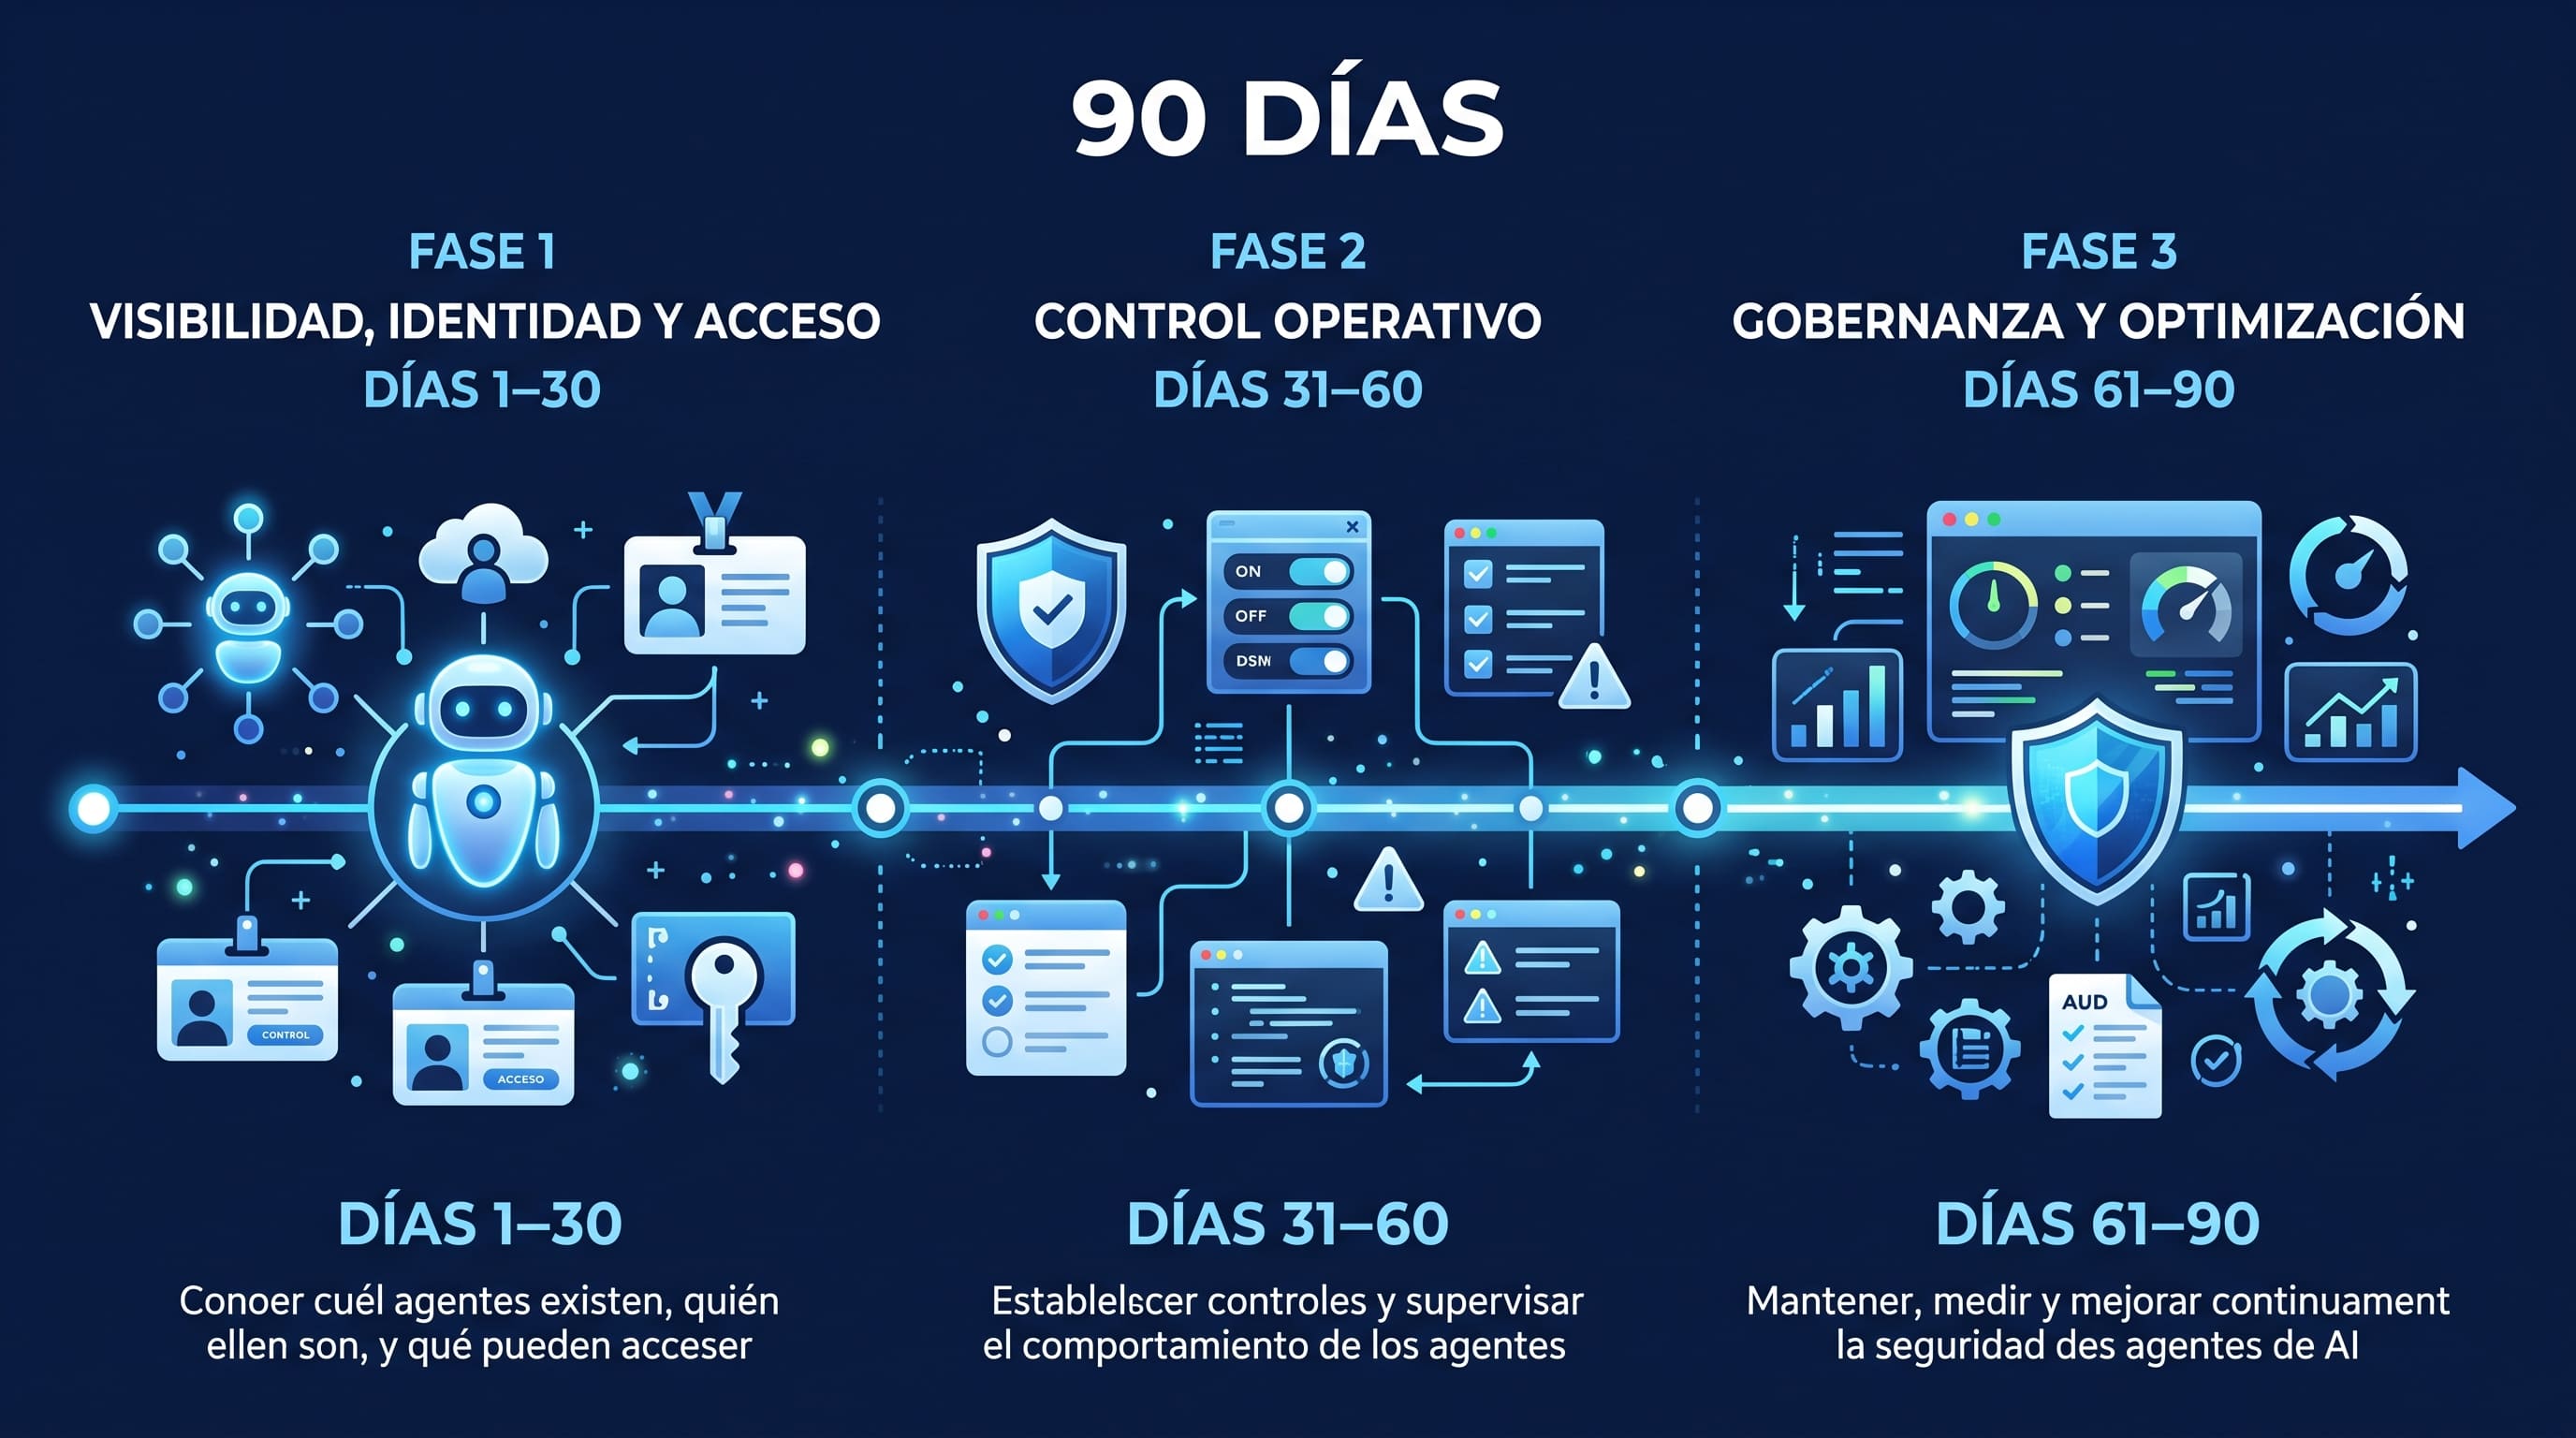
Hoja de ruta de 90 días para la seguridad de agentes de IA
No hace falta resolverlo todo a la vez. Este plan por fases permite avanzar sin frenar la innovación.
Días 1 a 30: visibilidad
-
- Levanta un inventario de agentes, bots RPA y cuentas de servicio.
-
- Asigna un propietario humano a cada uno.
-
- Clasifica los agentes según el impacto de sus acciones.
Días 31 a 60: identidad y acceso
-
- Crea una identidad propia para cada agente.
-
- Aplica privilegio mínimo y elimina credenciales compartidas.
-
- Centraliza los secretos en un gestor seguro.
-
- Activa registros de todas las acciones.
Días 61 a 90: control operativo
-
- Implementa monitoreo en tiempo de ejecución y alertas de comportamiento anómalo.
-
- Prueba el kill switch y el procedimiento de reversión.
-
- Define un comité de gobierno de IA con TI, seguridad, legal y negocio.
Tecnologías que ya apoyan este modelo
El ecosistema está madurando rápido. Algunas opciones que conviene evaluar:
-
- Microsoft Entra Agent ID, para organizaciones con entornos Microsoft y Azure.
-
- AWS IAM y Amazon Bedrock AgentCore, para cargas de trabajo en AWS.
-
- Okta for AI Agents y Agent SSO, para gestionar identidades de agentes de forma centralizada.
-
- SailPoint, para gobierno de identidades humanas y no humanas.
-
- UiPath, que incorpora controles de gobierno sobre agentes y automatizaciones.
La herramienta importa, pero el diseño del modelo importa más. Una plataforma sin políticas claras solo traslada el problema.
Conclusión: la seguridad de agentes de IA es la condición para escalar
Los agentes de IA prometen eficiencia real. No obstante, esa promesa depende de algo previo: saber qué agentes existen, qué pueden hacer y cómo se detienen. La seguridad de agentes de IA no frena la innovación. Al contrario, es lo que permite pasar del piloto a la operación con confianza.
Las empresas que construyan hoy su modelo de identidad para agentes podrán escalar más rápido y con menos incidentes. Las que esperen tendrán que ordenar después una red de agentes sin dueño.
En Touch Consulting acompañamos a organizaciones de minería, energía, finanzas y otros sectores en el diseño de estrategias de ciberseguridad y en la implementación de agentes de IA con un modelo de gobierno desde el primer día.
¿Sabes cuántos agentes y bots operan hoy en tus sistemas y con qué permisos? Conversemos sobre un diagnóstico de identidades no humanas para tu organización.