

La ciberseguridad empresarial 2026 dejó de ser un tema exclusivo del área de TI para convertirse en una prioridad de directorio. El motivo es simple: los ataques ya no los diseña solo una persona detrás de una pantalla, sino sistemas de inteligencia artificial capaces de automatizar el phishing, la suplantación de identidad y la ingeniería social a una velocidad que ningún equipo humano puede igualar sin ayuda tecnológica.
Según cifras de Fortune Business Insights recogidas por Claro Empresas, el mercado global de ciberseguridad superará los USD 248,000 millones en 2026, con proyecciones que lo llevarían cerca de los USD 700,000 millones para 2034. Ese crecimiento no es casualidad: refleja una realidad que toda empresa mediana y grande en Perú, España y la región está empezando a enfrentar de forma directa.
En este artículo revisamos por qué el modelo Zero Trust se consolida como el estándar de protección en 2026 y qué pasos concretos puede tomar tu organización para adoptarlo sin frenar la operación del negocio.
El nuevo escenario: la IA ofensiva cambia las reglas del juego
Durante años, la ciberseguridad se construyó sobre la idea de un perímetro: todo lo que estaba “dentro” de la red corporativa se consideraba confiable, y todo lo de “afuera” era sospechoso. Ese modelo ya no funciona.
Hoy, la inteligencia artificial no inventa nuevas técnicas de ataque, pero sí amplifica las que ya existían. Correos de phishing redactados sin errores, voces clonadas para fraudes telefónicos y campañas de ingeniería social hiperpersonalizadas son parte del día a día de los equipos de seguridad. A esto se suma el regreso del ransomware como amenaza estructurada, ejecutado por organizaciones criminales que operan con la lógica de una empresa: automatización, especialización de roles y objetivos claros de rentabilidad.
El resultado es un riesgo que ya no reside en una sola herramienta, un solo equipo o un solo control. Surge de la interacción entre personas, plataformas y automatizaciones, lo que obliga a repensar la seguridad desde su diseño y no como un parche posterior.
¿Qué es el modelo Zero Trust y por qué se acelera su adopción?
El principio del Zero Trust es directo: no confiar por defecto en ningún usuario, dispositivo o aplicación, ni siquiera si ya está dentro de la red corporativa. Cada solicitud de acceso se verifica de forma continua, según el contexto, el comportamiento y el nivel de riesgo del momento.
En la práctica, esto se traduce en:
-
- Verificación continua de identidad, no solo al iniciar sesión.
-
- Segmentación de accesos, de modo que un usuario o sistema comprometido no pueda moverse libremente por toda la red.
-
- Monitoreo de comportamiento en tiempo real, apoyado en IA para detectar patrones inusuales antes de que se conviertan en un incidente.
-
- Gestión activa de proveedores y terceros, uno de los puntos ciegos más comunes en las auditorías actuales.
Este enfoque cobra aún más relevancia en entornos híbridos, donde conviven servidores locales, nubes públicas y privadas, y cada vez más dispositivos conectados mediante edge computing. Cada uno de esos puntos es, potencialmente, una puerta de entrada.
Tres frentes que toda empresa debería revisar este año
1. Gobierno y cumplimiento documentado. Ya no basta con tener intenciones de seguridad; los marcos regulatorios exigen evidencia: inventario de activos, gestión de proveedores y protocolos claros de notificación de incidentes.
2. Convergencia entre TI y tecnología operativa (OT). Plantas industriales, logística, energía y edificios inteligentes están cada vez más conectados, y eso amplía la superficie de ataque más allá del entorno de oficina tradicional.
3. Preparación frente a la computación cuántica. Aunque todavía no es una amenaza inmediata para la mayoría de las organizaciones, 2026 es el año en que muchas empresas comienzan a evaluar qué cifrados actuales podrían quedar expuestos a mediano plazo.
¿Cómo abordar la ciberseguridad empresarial 2026 sin frenar la operación del negocio?
La resistencia más común a implementar Zero Trust es el temor a que “todo se vuelva más lento”. En realidad, una implementación bien planificada logra lo contrario: reduce el tiempo de respuesta ante incidentes, porque la detección es más temprana, y disminuye la fricción operativa a mediano plazo, porque los accesos quedan mejor organizados desde el diseño.
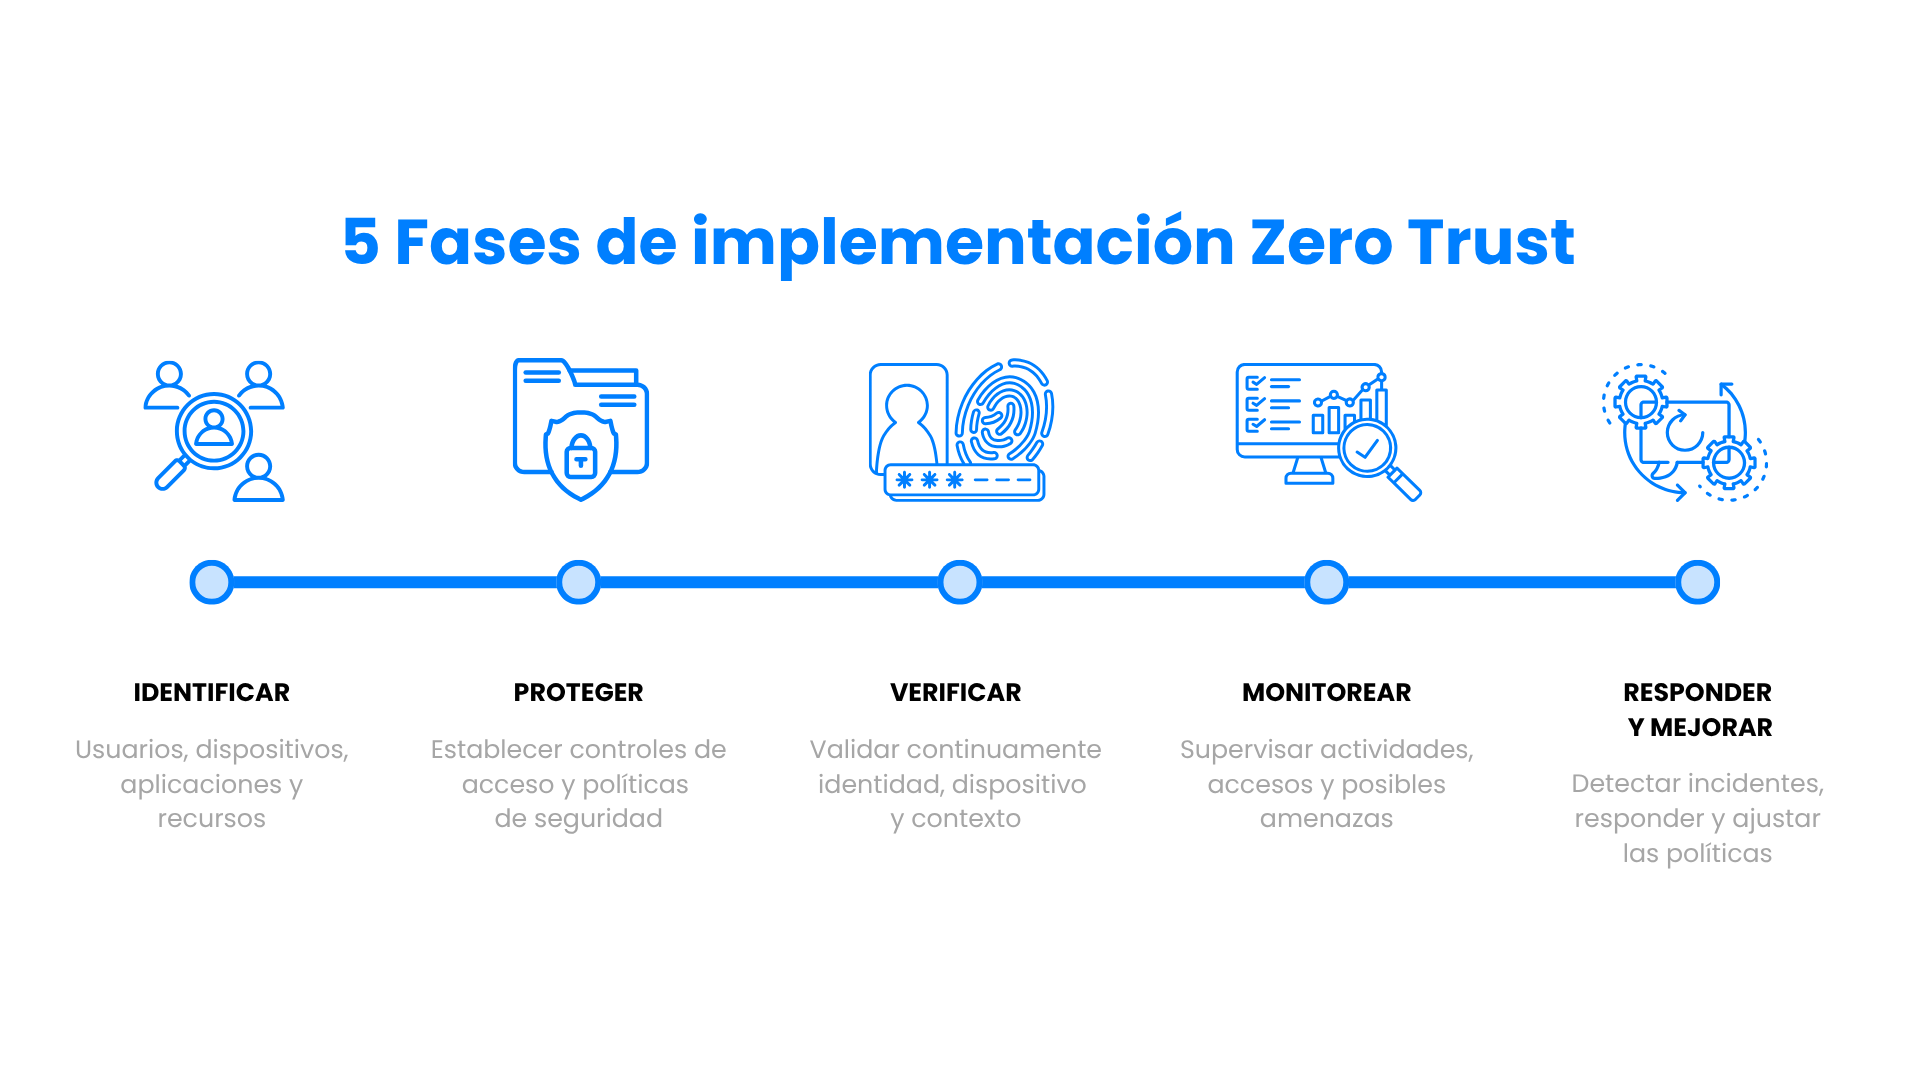
El camino recomendado no es una migración total de un día para otro, sino un proceso por fases:
-
- Diagnóstico de la superficie de ataque actual (identidades, dispositivos, proveedores, aplicaciones críticas).
- Priorización de los activos de mayor riesgo y mayor impacto en la continuidad del negocio.
- Implementación progresiva de controles de verificación continua y segmentación.
- Capacitación constante a los equipos, porque el error humano sigue siendo el punto de entrada más explotado.
- Auditoría y ajuste periódico, ya que las amenazas evolucionan más rápido que cualquier política estática.
El rol de un aliado tecnológico especializado
Adoptar Zero Trust no significa reemplazar toda la infraestructura existente, sino integrar capas de verificación inteligente sobre lo que ya funciona. Para muchas empresas en minería, energía, construcción, servicios financieros, telecomunicaciones, manufactura y educación, este proceso se acelera de forma significativa cuando se apoya en un partner que combine experiencia en ciberseguridad con conocimiento profundo de infraestructura cloud e IA.
En Touch Consulting acompañamos a nuestros clientes en Perú y España en la evaluación, diseño e implementación de arquitecturas de seguridad adaptadas a su realidad operativa, sin comprometer la productividad del negocio.
Conclusión: la ciberseguridad empresarial 2026 empieza por confiar menos, verificar más
La ciberseguridad empresarial 2026 ya no se mide solo por la cantidad de herramientas instaladas, sino por la capacidad de una organización de verificar, monitorear y responder de forma continua frente a amenazas cada vez más automatizadas. El modelo Zero Trust no es una moda pasajera: es la respuesta lógica a un entorno donde la confianza implícita ya no es una opción viable.
Si tu empresa todavía opera bajo un modelo de seguridad perimetral, este es el momento de evaluar el cambio, antes de que sea una crisis la que obligue a hacerlo.
¿Quieres evaluar el nivel de madurez de ciberseguridad de tu empresa?
Conversemos sobre cómo diseñar una hoja de ruta Zero Trust adaptada a tu operación.