Seguridad de agentes de IA: cómo gobernar las identidades no humanas antes de escalar
Los agentes de IA ya no son un experimento de laboratorio. Hoy crean tickets, consultan el CRM, aprueban solicitudes y mueven datos entre sistemas. Por eso, la seguridad de agentes de IA se ha convertido en una prioridad para CIO y CISO. El problema principal no está en el modelo. Está en el control: quién es cada agente, qué puede hacer y cómo se detiene cuando actúa fuera de lo previsto.
Gartner ya lo refleja en sus análisis. Incluye la supervisión de la IA agéntica entre sus tendencias de ciberseguridad de 2026 y, en mayo, advirtió de que el 40 % de las empresas degradará o retirará agentes autónomos antes de 2027 por brechas de gobierno detectadas tras incidentes en producción. Al mismo tiempo, el marco regulatorio europeo sigue moviéndose.
En este artículo verás por qué los agentes cambian el modelo de identidad, qué riesgos generan y cómo construir un marco de gobierno en 90 días, con el contexto de España y la Unión Europea.
¿Por qué los agentes de IA cambian el modelo de identidad?
Durante años, las organizaciones gestionaron dos tipos de identidades: personas y cuentas técnicas. Los agentes de IA no encajan del todo en ninguna de las dos.
De la cuenta de servicio al agente autónomo
Una cuenta de servicio ejecuta siempre la misma tarea. Por ejemplo, un proceso nocturno copia datos de un sistema a otro. Su comportamiento es predecible.
Un agente, en cambio, razona. Recibe un objetivo, decide qué herramientas usar y encadena acciones. Además, puede tomar caminos distintos ante la misma instrucción. Esa autonomía es su valor, pero también su riesgo.
Por esta razón, los fabricantes de plataformas ya tratan al agente como una identidad con entidad propia. Según su documentación, Microsoft Entra Agent ID extiende Microsoft Entra ID a los agentes de IA, con identificación, autenticación y gobierno específicos.
No todos los agentes necesitan el mismo control
Gartner advierte de que aplicar las mismas reglas a todos los agentes lleva al fracaso. Propone cuatro niveles de autonomía: observar, asesorar, actuar con aprobación humana y actuar de forma autónoma dentro de límites definidos. Cuanto mayor es la autonomía, más estrictos deben ser los controles.
Los tres riesgos más frecuentes en la seguridad de agentes de IA
Antes de diseñar controles, conviene entender dónde se producen los incidentes. En la práctica, aparecen tres patrones.
Permisos excesivos
Muchos agentes nacen como pruebas de concepto. Para que “funcionen rápido”, reciben credenciales amplias o heredan los permisos de quien los creó. Luego pasan a producción con esos mismos accesos. Así, un agente que solo debía leer facturas termina con permisos para modificarlas.
Shadow AI: agentes que nadie registró
Hoy cualquier departamento puede crear un agente con herramientas low code o conectores de IA. El resultado es una capa de agentes que IT no conoce. Estos agentes no tienen propietario, no pasan revisiones de acceso y tampoco tienen fecha de retirada.
Acciones sin trazabilidad
Cuando un agente ejecuta una acción, la pregunta clave es: ¿por qué lo hizo? Sin registros de su razonamiento y de las herramientas que usó, esa pregunta no tiene respuesta. Por lo tanto, auditar se vuelve imposible.
Las tres preguntas que todo CISO debe poder responder
Un buen marco de seguridad de agentes de IA se resume en tres preguntas. Si tu equipo no puede responderlas, el despliegue todavía no está listo para escalar.
¿Dónde están mis agentes? Inventario y descubrimiento
El primer paso es un inventario centralizado. Debe incluir los agentes aprobados por IT y también los creados por usuarios de negocio. Para cada agente, registra al menos:
su propietario humano,
su objetivo,
los sistemas a los que accede,
el modelo que utiliza.
Sin este mapa, cualquier otro control queda incompleto.
¿Qué pueden hacer? Privilegio mínimo por tarea
Cada agente debe tener su propia identidad, nunca credenciales compartidas. Además, sus permisos deben limitarse a la tarea concreta. Si un agente consulta pedidos, no necesita acceso a nóminas.
Una práctica útil es usar tokens de corta duración. De esta forma, el acceso caduca cuando termina la tarea. También conviene separar lectura y escritura. Las acciones de alto impacto, como pagos o eliminación de datos, deberían requerir aprobación humana.
¿Cómo los detengo? Kill switch, rollback y monitorización
Todo agente en producción necesita un mecanismo de parada inmediata. Sin embargo, detenerlo no siempre basta. Si el agente ya modificó datos, también hay que poder revertir sus acciones. Gartner recomienda, para los agentes más autónomos, monitorización continua, reversión rápida y responsables claramente asignados.
Zero Trust para agentes de IA: cuatro principios
El modelo Zero Trust parte de una idea simple: no confiar por defecto en ninguna identidad. Para los agentes, esta idea resulta todavía más importante. En la práctica, aplicarlo significa cuatro cosas:
Verificar cada llamada, no solo el inicio de sesión.
Segmentar el acceso, para que un agente comprometido no alcance otros sistemas.
Validar el contexto: quién lo invoca, desde dónde y con qué objetivo.
Tratar los datos de entrada como no confiables, porque un documento o un correo pueden contener instrucciones maliciosas.
Los auditores y los reguladores no piden solo registros. Piden pruebas de que los controles funcionaron. En España, varias normas apuntan en esa dirección.
Reglamento de IA. Exige trazabilidad y supervisión humana en los sistemas de alto riesgo, y la AESIA es la autoridad de supervisión en España. El Ómnibus Digital de 2026 aplazó esas obligaciones a diciembre de 2027 para el Anexo III y a agosto de 2028 para el Anexo I. Sin embargo, los requisitos de fondo siguen iguales.
RGPD. Obliga a controlar quién accede a datos personales, con la AEPD como autoridad de control.
NIS2. Exige gestionar el riesgo de los accesos y de la cadena de suministro. España todavía no había completado su transposición a principios de agosto de 2026. Aun así, ya condiciona contratos y auditorías.
DORA y ENS. DORA afecta a entidades financieras y sus proveedores TIC, y el Esquema Nacional de Seguridad al sector público y a quienes le prestan servicios.
Un agente sin registros pone en riesgo todos estos frentes. Por eso, la auditoría de agentes debe incluir tres elementos: las decisiones del agente, las herramientas que invocó y los datos a los que accedió. Verifica el estado de cada norma antes de planificar tus plazos, porque el calendario cambia con frecuencia.
Hoja de ruta de 90 días para la seguridad de agentes de IA
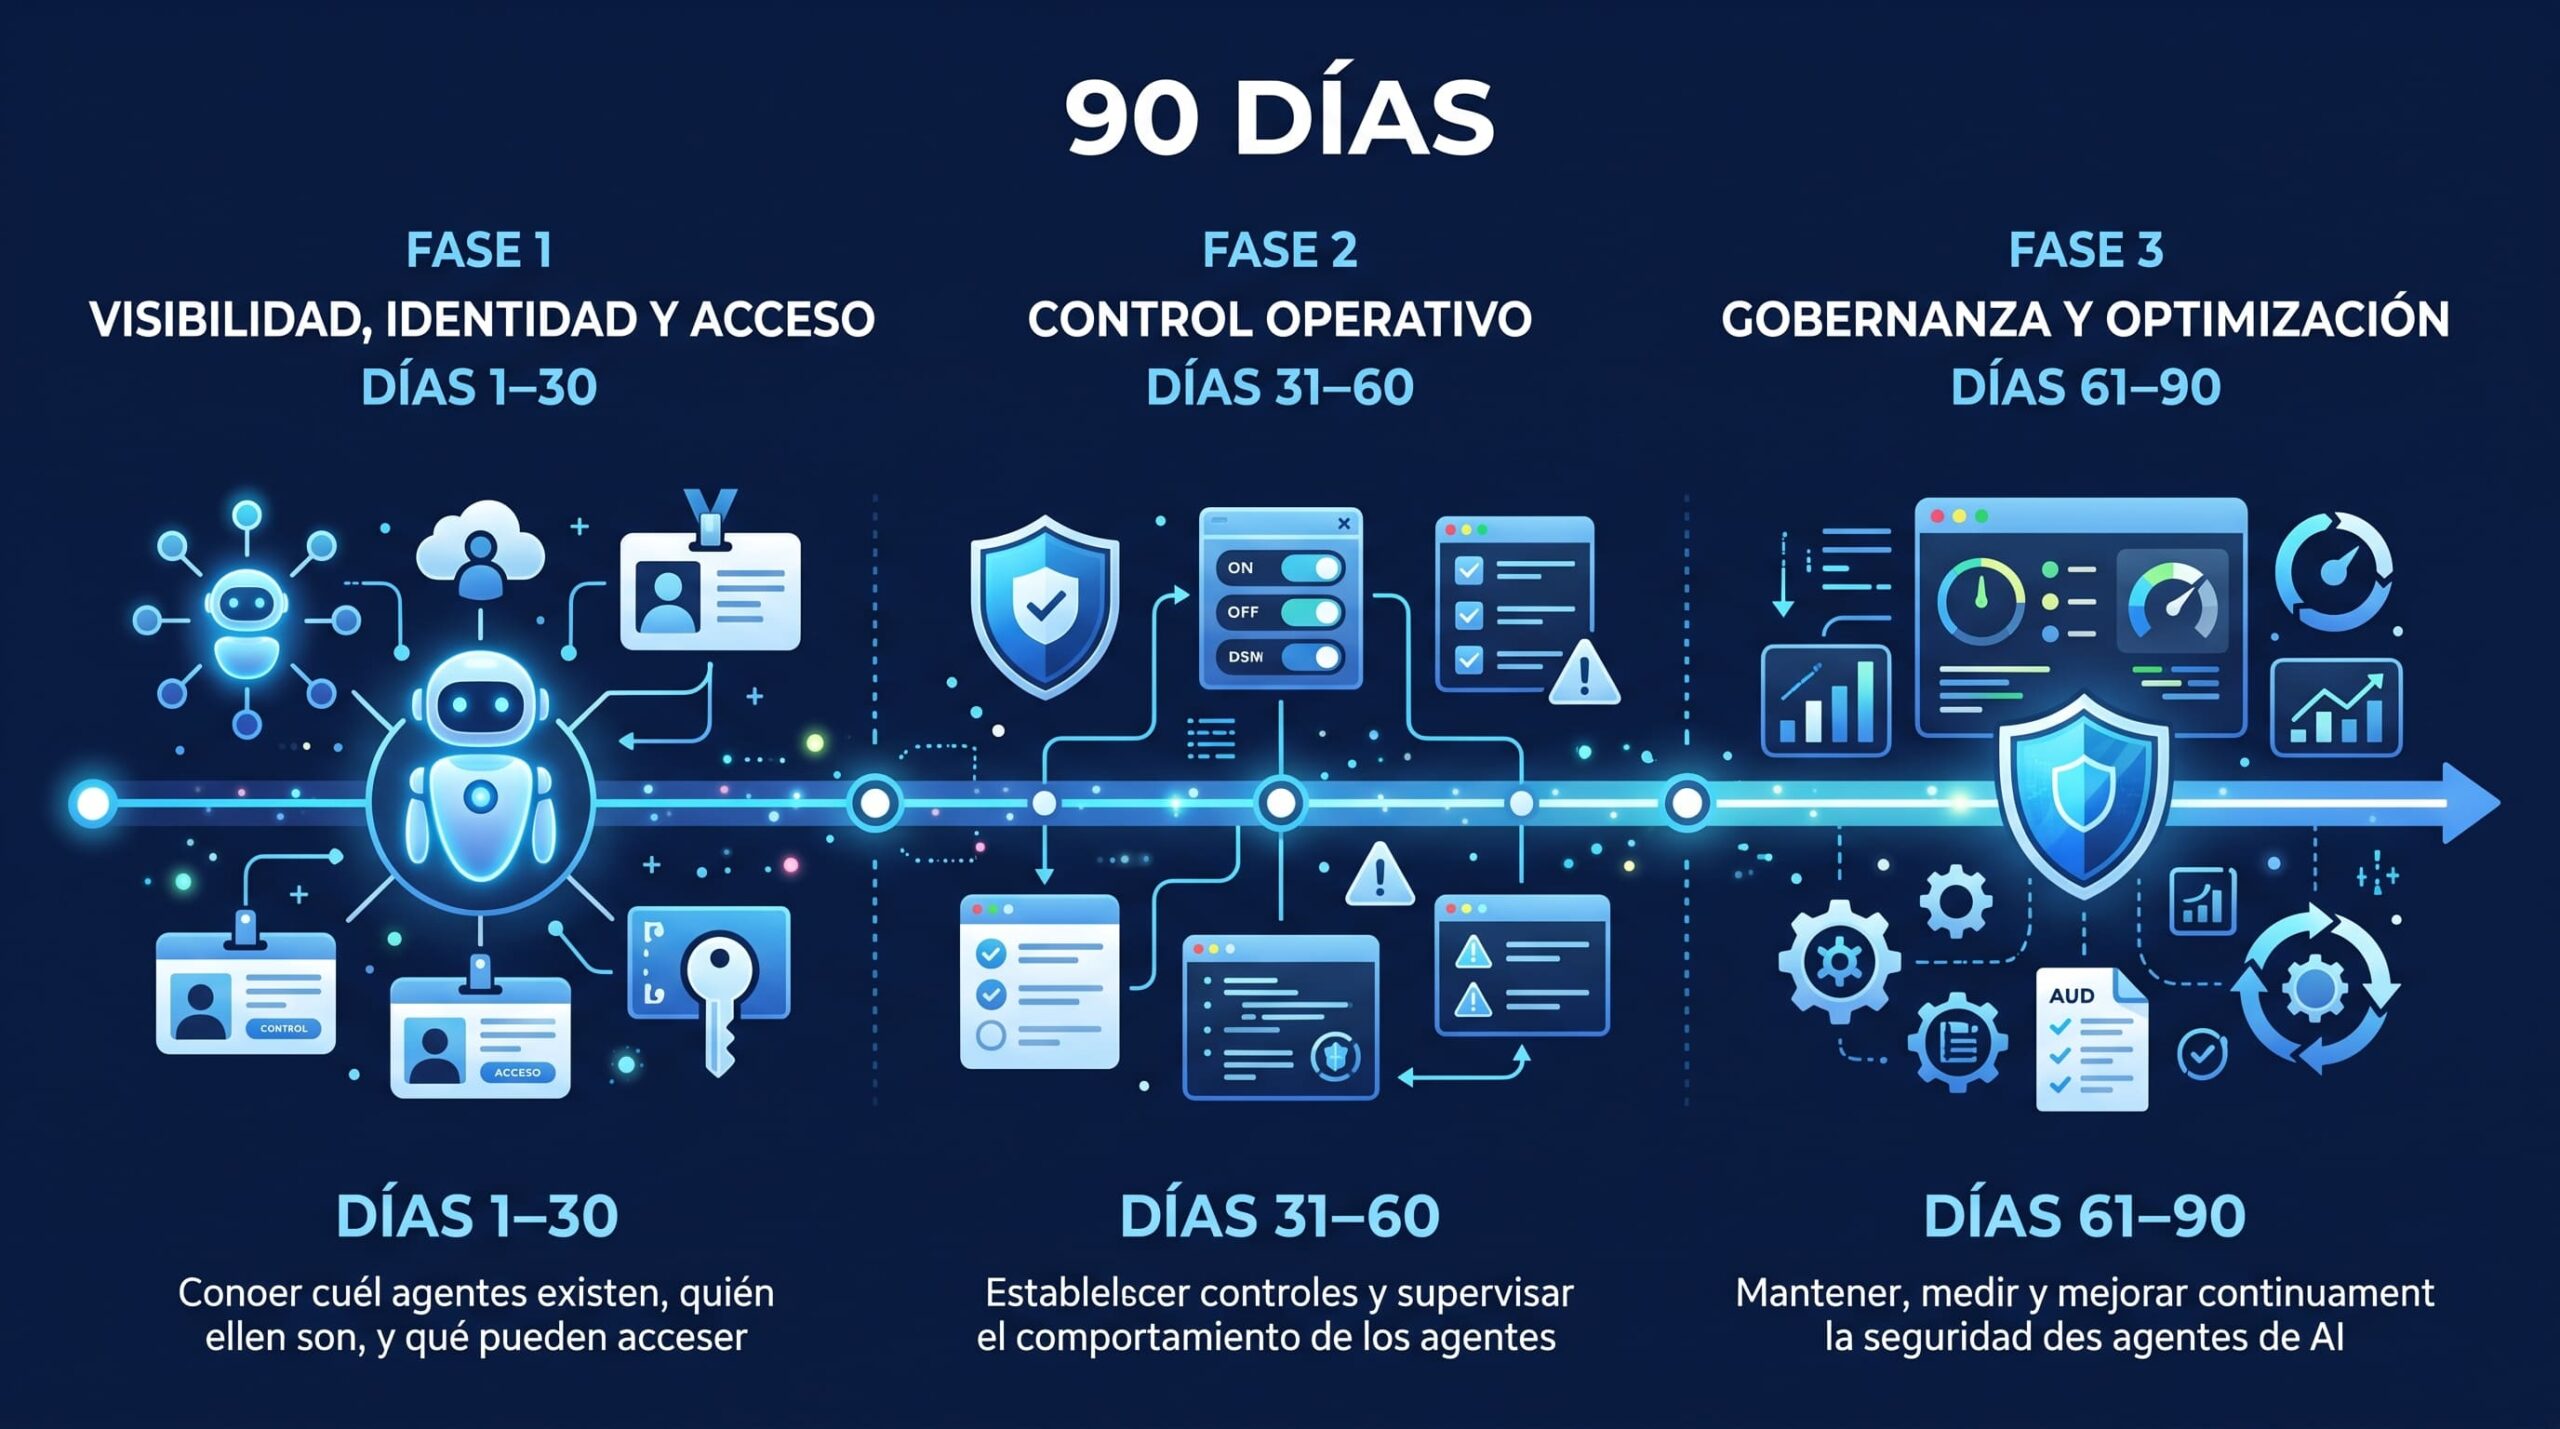
No hace falta resolverlo todo a la vez. Este plan por fases permite avanzar sin frenar la innovación.
Días 1 a 30: visibilidad
Elabora un inventario de agentes, bots RPA y cuentas de servicio.
Asigna un propietario humano a cada uno.
Clasifica los agentes según su nivel de autonomía y el impacto de sus acciones.
Días 31 a 60: identidad y acceso
Crea una identidad propia para cada agente.
Aplica privilegio mínimo y elimina credenciales compartidas.
Centraliza los secretos en un gestor seguro.
Activa registros de todas las acciones.
Días 61 a 90: control operativo
Implanta monitorización en tiempo de ejecución y alertas de comportamiento anómalo.
Prueba el kill switch y el procedimiento de reversión.
Constituye un comité de gobierno de IA con IT, seguridad, legal y negocio.
Tecnologías que ya apoyan este modelo
El ecosistema madura rápido. Estas son algunas opciones que conviene evaluar:
Microsoft Entra ID y Entra Agent ID, para organizaciones con entornos Microsoft y Azure.
AWS IAM y Amazon Bedrock AgentCore, para cargas de trabajo de agentes en AWS.
UiPath, para gobernar agentes y automatizaciones junto a los procesos RPA existentes.
Microsoft Defender for Cloud, para vigilar la postura de seguridad de los entornos donde se ejecutan los agentes.
La herramienta importa, pero el diseño del modelo importa más. Una plataforma sin políticas claras solo traslada el problema.
Conclusión: la seguridad de agentes de IA es la condición para escalar
Los agentes de IA prometen eficiencia real. No obstante, esa promesa depende de algo previo: saber qué agentes existen, qué pueden hacer y cómo se detienen. La seguridad de agentes de IA no frena la innovación. Al contrario, permite pasar del piloto a la operación con confianza.
Las organizaciones que construyan hoy su modelo de identidad para agentes escalarán más rápido y con menos incidentes. Las que esperen tendrán que ordenar después una red de agentes sin dueño.
En Touch Consulting, desde nuestra oficina de Madrid, acompañamos a organizaciones españolas en el diseño de estrategias de ciberseguridad y en la implementación de agentes de IA con un modelo de gobierno desde el primer día.
¿Sabes cuántos agentes y bots operan hoy en tus sistemas y con qué permisos?Solicita un diagnóstico de identidades no humanas para tu organización.
Y ahora cuéntanos tu desafío tecnológico
Estamos listos para ayudarte a transformar tus ideas en soluciones tecnológicas exitosas.
Utilizamos Cookies
Este sitio web almacena cookies en tu PC, las cuales se utilizan para recopilar información acerca de tu interacción con nuestro sitio web y nos permite recordarte. Usamos esta información con el fin de mejorar y personalizar tu experiencia de navegación y para generar analíticas y métricas acerca de nuestros visitantes en este sitio web y otros medios de comunicación. Para conocer más acerca de las cookies, consulta nuestra política privacidad.
Si rechazas, no se hará seguimiento de tu información cuando visites este sitio web. Se usará una sola cookie en tu navegador para recordar tu preferencia de que no se te haga seguimiento.